ถ้าพรุ่งนี้คุณเดินเข้าออฟฟิศมาเปิดคอมพิวเตอร์ แล้วพบว่าหน้าจอถูกล็อก เปิดไฟล์งานบัญชีไม่ได้เลยแม้แต่ไฟล์เดียวเพราะโดน Ransomware (มัลแวร์เรียกค่าไถ่) โจมตี... คุณจะตอบลูกค้าอย่างไร? ธุรกิจจะเดินหน้าต่อไปได้ไหม? นี่คือฝันร้ายที่สามารถทำลายความน่าเชื่อถือของสำนักงานบัญชีที่คุณสร้างมาทั้งชีวิตได้ในพริบตา
สถานการณ์จริง: ข้อมูลบัญชีเป็นเป้าหมายอันดับต้นๆ ของแฮกเกอร์ ในอดีต อาชญากรไซเบอร์มักพุ่งเป้าไปที่องค์กรขนาดใหญ่ แต่ปัจจุบันเทรนด์ได้เปลี่ยนไปแล้ว สำนักงานบัญชีและธุรกิจขนาดกลางกลายเป็น "เป้าหมายอันดับต้นๆ" ที่แฮกเกอร์ให้ความสนใจ
เหตุผลสำคัญคือ สำนักงานบัญชีเปรียบเสมือน "แหล่งรวบรวมข้อมูล (Aggregators of data)" จำนวนมหาศาล ทั้งข้อมูลทางการเงินและข้อมูลส่วนบุคคล (PII) ของลูกค้า มิจฉาชีพรู้ดีว่าข้อมูลเหล่านี้มีความสำคัญระดับคอขาดบาดตาย หากแฮกเกอร์สามารถล็อกไฟล์ด้วย Ransomware หรือขู่ว่าจะเปิดเผยความลับทางธุรกิจ บริษัทก็มักจะยอมจ่ายเงินค่าไถ่เพื่อแลกกับข้อมูลกลับคืนมา เพราะสำหรับวงการนี้ "ข้อมูลลูกค้าคือชีวิต"
แผน DRP เบื้องต้น: กฎการ Backup, การจำกัดสิทธิ์ และการย้ายขึ้น Cloud เพื่อรับมือกับความเสี่ยง สำนักงานบัญชีจำเป็นต้องมี แผนเตรียมความพร้อมรับมือภัยพิบัติ (Disaster Recovery Plan หรือ DRP) ซึ่งเป็นแผนที่ระบุขั้นตอนการกู้คืนระบบและข้อมูลให้ธุรกิจกลับมาเดินหน้าได้เร็วที่สุด โดยมีหลักการเบื้องต้นดังนี้:
- กฎการ Backup แบบ 3-2-1: การมีข้อมูลแค่ชุดเดียวในคอมพิวเตอร์คือความเสี่ยงสูงสุด คุณควรมีกลยุทธ์การสำรองข้อมูล (Data Backup Strategies) ที่รัดกุม เช่น มีข้อมูลสำรองอย่างน้อย 3 ชุด, เก็บไว้ในสื่อ 2 รูปแบบที่ต่างกัน (เช่น ใช้ Physical Storage ควบคู่กับ Cloud Solutions), และเก็บไว้นอกสถานที่ 1 แห่ง เพื่อให้มั่นใจว่าหากระบบที่ออฟฟิศถูกทำลาย คุณยังมีข้อมูลที่พร้อมดึงกลับมาใช้งานได้เสมอ
- การจำกัดสิทธิ์เข้าถึง (Access Control): ตามกรอบมาตรฐานของ AICPA สำนักงานบัญชีต้องมีระบบควบคุมการเข้าถึงข้อมูลที่เข้มงวด โดยให้สิทธิ์การดูหรือแก้ไขไฟล์เฉพาะพนักงานที่เกี่ยวข้องเท่านั้น (Role-based access control) และที่ขาดไม่ได้คือการเปิดใช้งาน การยืนยันตัวตนแบบหลายขั้นตอน (Multi-Factor Authentication - MFA) ในทุกระบบ เพื่อป้องกันไม่ให้แฮกเกอร์สวมรอยเจาะระบบได้ง่ายๆ
- การย้ายขึ้น Cloud (Cloud Solutions): การเก็บเอกสารในรูปแบบไฟล์กระดาษหรือในเซิร์ฟเวอร์หลังบ้านแบบเดิมมีความเสี่ยงสูง การย้ายข้อมูลขึ้นสู่ระบบ Cloud ที่ได้มาตรฐาน จะช่วยให้สำนักงานบัญชีได้รับการปกป้องด้วยการเข้ารหัส (Encryption) ตลอดจนมีการสำรองข้อมูลอัตโนมัติที่ช่วยให้การกู้คืนระบบทำได้ง่ายและปลอดภัยยิ่งขึ้น
ความได้เปรียบ: สำนักงานบัญชีที่มีแผน DRP คือสำนักงานที่ลูกค้าไว้ใจที่สุด การลงทุนสร้างแผน DRP และระบบ Cybersecurity ที่แข็งแกร่ง ไม่ใช่แค่การป้องกันความเสียหายทางการเงิน แต่เป็นการรักษาภาพลักษณ์และ "สร้างความเชื่อมั่น (Client Trust)" ในระยะยาว
สำนักงานบัญชีที่สามารถพิสูจน์ให้ลูกค้าเห็นว่ามีการจัดการความปลอดภัยของข้อมูลที่รัดกุม และพร้อมให้บริการต่อเนื่องแม้เกิดเหตุฉุกเฉิน ย่อมกลายเป็นพันธมิตรที่ลูกค้าไว้วางใจที่สุดและสร้างความได้เปรียบเหนือคู่แข่งในตลาดได้อย่างยั่งยืน
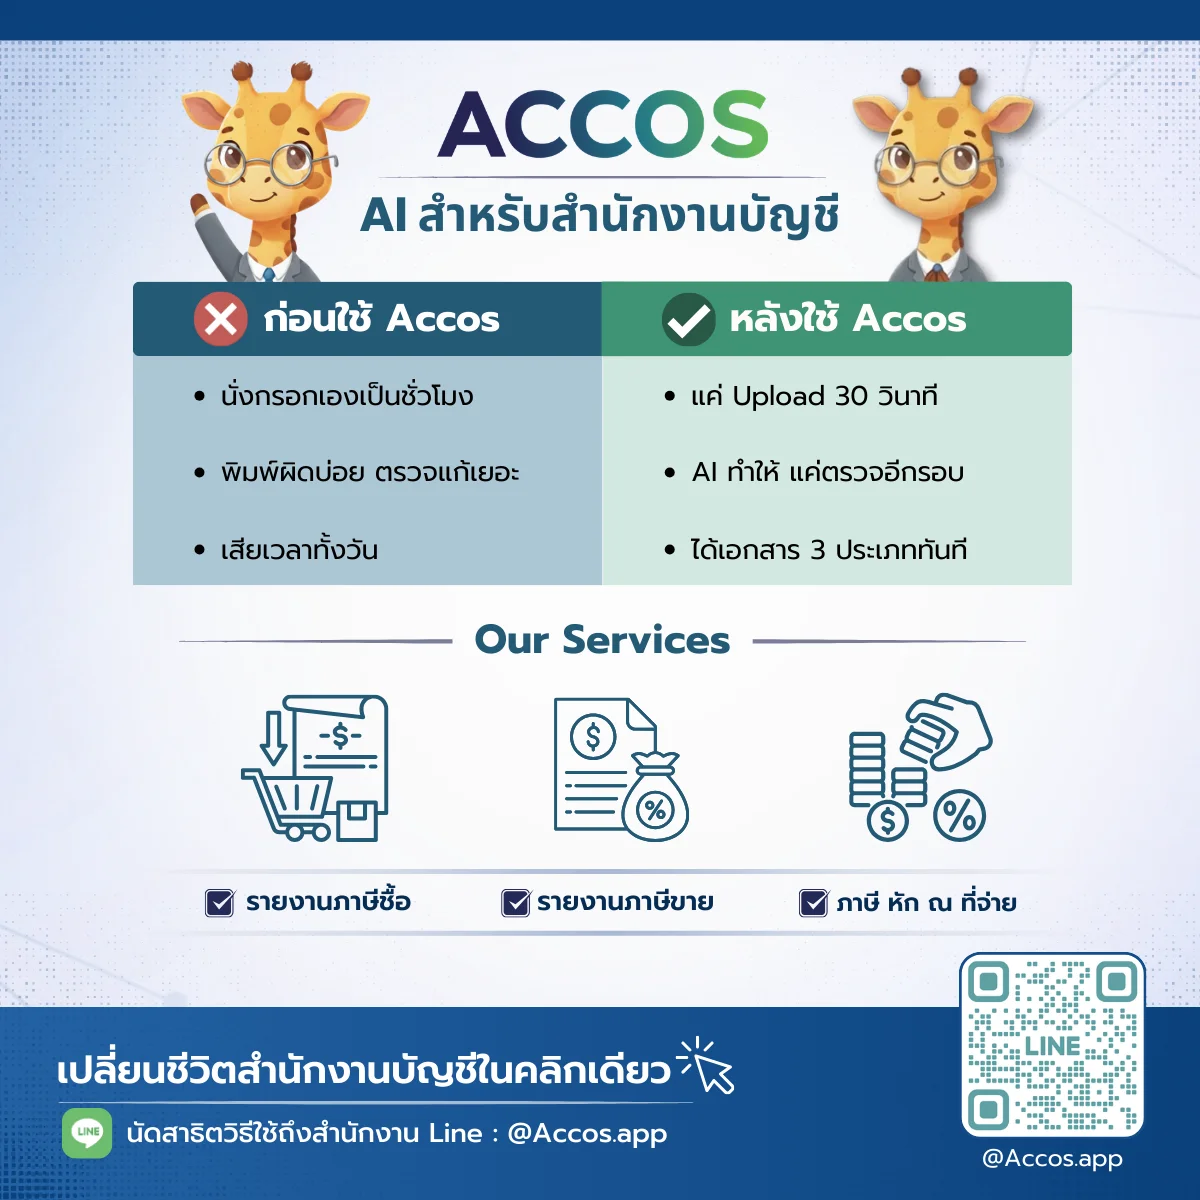
👉 ปกป้องข้อมูลลูกค้าของคุณด้วยมาตรฐานความปลอดภัยระดับองค์กร (Enterprise-grade Security) ที่มาพร้อมการสำรองข้อมูลอัตโนมัติบน Cloud เปลี่ยนมาใช้ระบบ ACCOS เพื่อความอุ่นใจในการจัดการเอกสารบัญชี นัดสาธิตการใช้งานระบบ ACCOS ฟรี! ได้แล้ววันนี้ที่ Line: @Accos.app*
แหล่งข้อมูลอ้างอิง:
